DDoS Nedir? DDoS Saldırısı Türleri, Belirtileri ve Korunma Yolları
DDoS nedir, DoS ile farkı ne? Hacim, protokol ve uygulama katmanı DDoS saldırısı türleri, saldırı altında olduğunuzu gösteren belirtiler, ss ve PowerShell ile teşhis, ağ tabanlı DDoS koruması ve saldırı anında yapılacaklar.
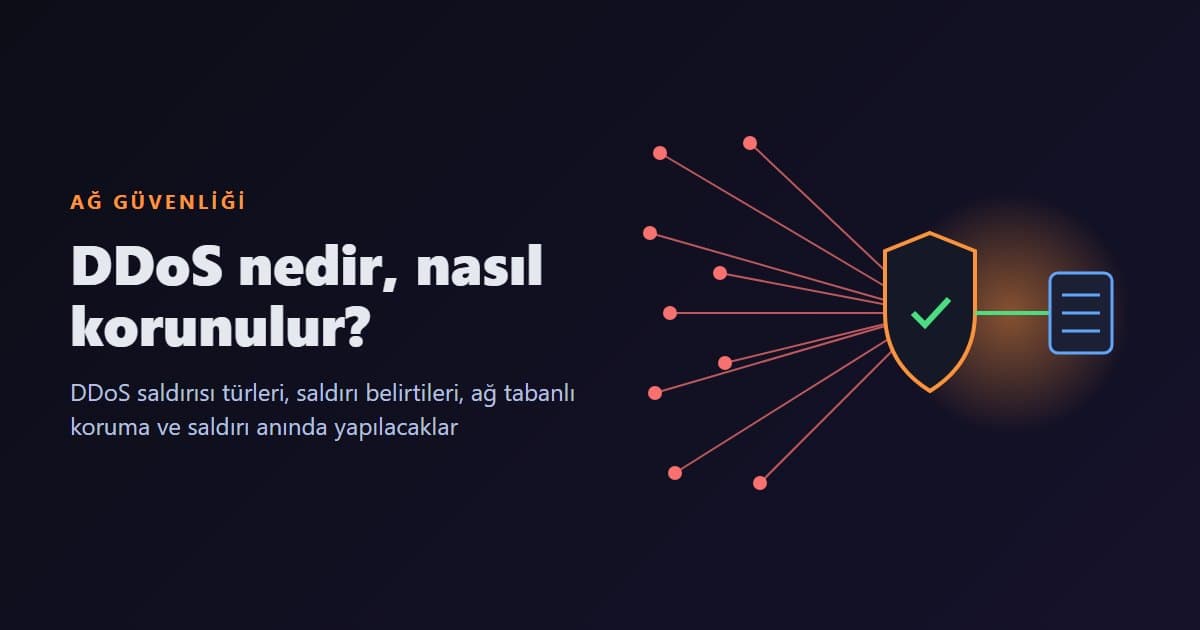
Siteniz bir anda açılmıyor, oyun sunucunuzdaki herkes aynı saniyede düşüyor ya da sunucunuzun ağ grafiği dikey bir duvara dönmüş. Bunun en yaygın nedenlerinden biri DDoS saldırısıdır. Bu rehberde DDoS nedir, DoS ile farkı ne, DDoS saldırısı türleri nelerdir, bir saldırı altında olduğunuzu nasıl anlarsınız ve DDoS'tan korunma için hem sağlayıcı hem kendi tarafınızda neler yapılabilir, sade bir dille anlatıyoruz.
Bu yazı savunma amaçlıdır. Başka birinin sistemine DDoS saldırısı yapmak, test amaçlı bile olsa, Türk Ceza Kanunu'nun 244. maddesinde düzenlenen bilişim sistemini engelleme veya bozma suçudur ve bir yıldan beş yıla kadar hapis cezası öngörülür. Kendi sistemlerinizi test etmek istiyorsanız bunu yalnızca sağlayıcınızla yazılı olarak anlaşarak yapın.
DDoS Nedir?
DDoS (Distributed Denial of Service, Dağıtık Hizmet Engelleme), çok sayıda cihazın aynı anda bir sunucuya, web sitesine ya da oyun sunucusuna istek veya veri göndererek onu gerçek kullanıcılara hizmet veremez hâle getirmesidir. Amaç veri çalmak değil, erişimi kesmektir.
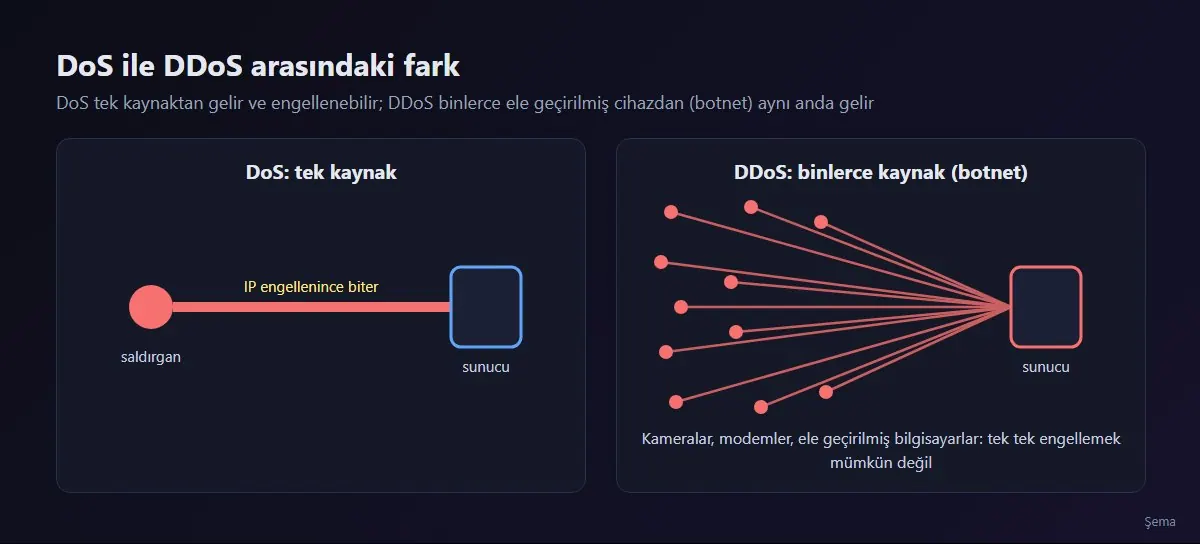
- DoS tek bir kaynaktan yapılır. Kaynak IP adresi engellenince saldırı biter.
- DDoS binlerce, bazen yüz binlerce farklı kaynaktan gelir. Bu kaynaklar çoğunlukla zararlı yazılımla ele geçirilmiş bilgisayarlar, güvenlik kameraları, modemler ve diğer akıllı cihazlardır; hepsine birden botnet denir. Cihaz sahipleri çoğu zaman saldırıya katıldıklarını bilmez.
Kaynak bu kadar dağınık olduğu için DDoS'u sunucunun kendi güvenlik duvarıyla tek tek IP engelleyerek durdurmak mümkün değildir.
DDoS Saldırısı Türleri
Saldırılar, hedefledikleri katmana göre üç ana gruba ayrılır:
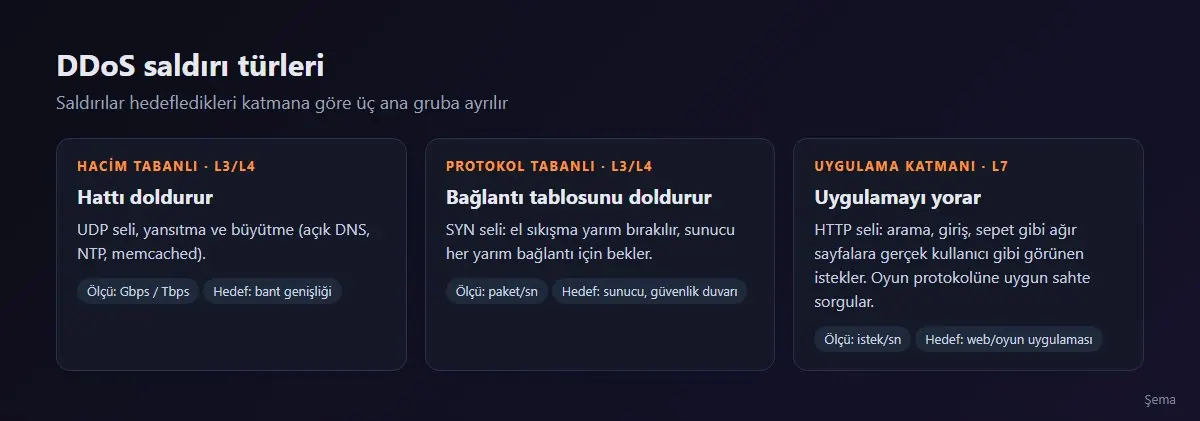
1. Hacim tabanlı saldırılar
Hedefin internet bağlantısını trafikle doldurmayı amaçlar. Ölçüsü saniyedeki bit (Gbps, Tbps) ya da paket sayısıdır.
- UDP seli: Rastgele portlara çok yüksek hızda UDP paketi gönderilir.
- Yansıtma ve büyütme (amplification): Saldırgan, yanıtı isteğinden çok daha büyük olan açık servislere (yanlış yapılandırılmış DNS, NTP, memcached sunucuları gibi) kurbanın IP adresiyle sahte istek gönderir. Servisler büyük yanıtlarını kurbana yollar. Küçük bir istek yüzlerce kat büyüyerek hedefe ulaşır.
2. Protokol tabanlı saldırılar
Ağ protokollerinin çalışma biçimindeki zayıflıkları kullanır ve sunucunun ya da araya giren cihazların (güvenlik duvarı, yük dengeleyici) bağlantı tablolarını doldurur.
- SYN seli: TCP bağlantısı kurulurken üç adımlı el sıkışmanın yalnızca ilk adımı gönderilir. Sunucu her yarım bağlantı için yer ayırıp bekler, tablo dolunca gerçek kullanıcılar bağlanamaz.
3. Uygulama katmanı saldırıları (Katman 7)
Gerçek kullanıcı isteklerine benzeyen ama çok sayıda gelen isteklerle uygulamayı yorar. Ölçüsü saniyedeki istek sayısıdır.
- HTTP seli: Bir web sitesinin arama, giriş ya da sepet gibi ağır sayfalarına sürekli istek gönderilir. Trafik hacmi küçük olabilir ama her istek veritabanını çalıştırdığı için site çöker.
- Oyun sunucularına yönelik saldırılar: Oyunun protokolüne uygun görünen sahte bağlantı ve sorgu paketleriyle sunucu meşgul edilir.
Saldırı Altında Olduğunuzu Nasıl Anlarsınız?
Her yavaşlama DDoS değildir. Bir haber paylaşıldığında gelen gerçek ziyaretçi artışı, hatalı bir güncelleme ya da dolan disk de benzer belirtiler verir. DDoS'u ayıran işaretler şunlardır:
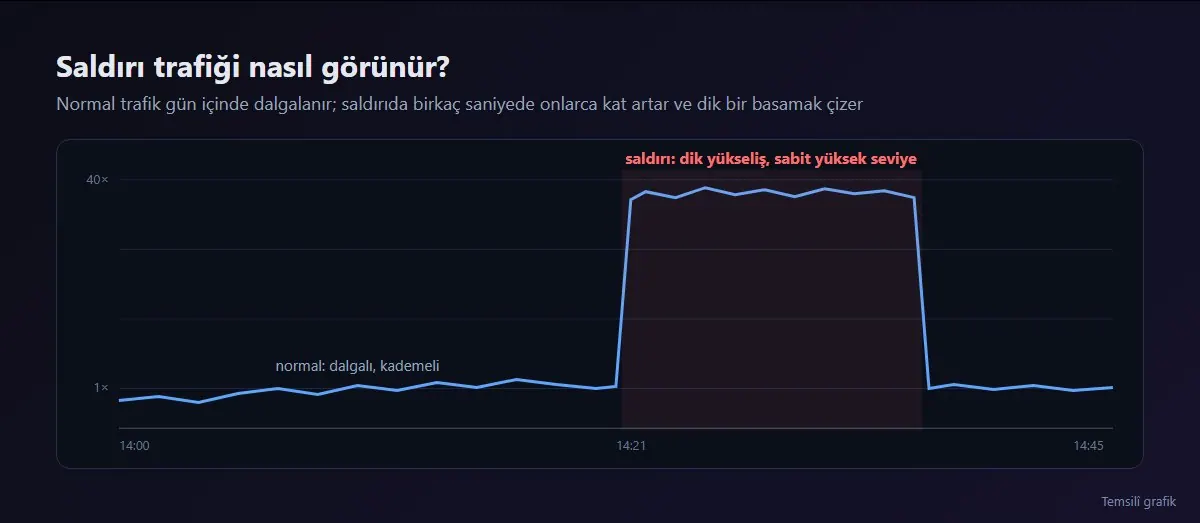
- Trafik birkaç saniyede onlarca kat artar ve doğal bir eğri çizmez; grafik dik bir basamak gibi yükselir.
- Trafik alışılmadık kaynaklardan gelir: hiç ziyaretçinizin olmadığı ülkeler, tek bir ağ aralığı ya da hep aynı tarayıcı kimliği.
- İstekler tek bir adrese yoğunlaşır: sitenizin yalnızca bir sayfası ya da sunucunuzun tek bir portu.
- Sunucu kaynakları boştayken bile erişim yoktur. Bu, darboğazın sunucuda değil ağ bağlantısında olduğunu gösterir.
- Oyun sunucusunda herkes aynı anda düşer ve ping'ler aynı anda yükselir. Tek bir oyuncunun ping sorunu ise genellikle onun bağlantısındandır; ayrımı ping rehberimizde anlattık.
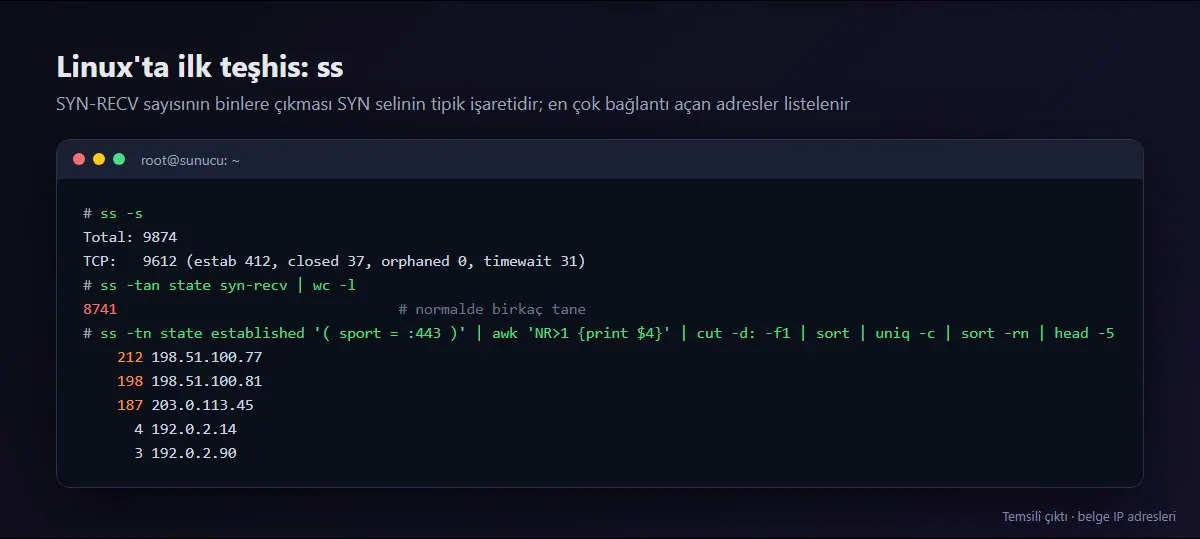
Linux sunucuda aşağıdaki komutlar ilk teşhis için yeterlidir:
ss -s
ss -tan state syn-recv | wc -l
ss -tn state established '( sport = :443 )' | awk 'NR>1 {print $4}' | cut -d: -f1 | sort | uniq -c | sort -rn | head
İlki bağlantı özetini, ikincisi yarım kalmış (SYN-RECV) bağlantı sayısını, üçüncüsü 443 portuna en çok bağlantı açan IP adreslerini listeler. Normalde birkaç olan SYN-RECV sayısının binlere çıkması SYN selinin tipik işaretidir.
Windows sunucuda aynı bilgiye PowerShell'den ulaşabilirsiniz:
Get-NetTCPConnection -State SynReceived | Measure-Object
Get-NetTCPConnection -State Established | Group-Object RemoteAddress | Sort-Object Count -Descending | Select-Object -First 10 Count, Name
DDoS'tan Korunma: Asıl Savunma Ağda Yapılır
Büyük bir hacim saldırısı sunucunuza ulaştığında artık geç kalınmıştır: bağlantınızın kapasitesi dolmuştur ve sunucunun içindeki hiçbir ayar dolmuş bir hattı boşaltamaz. Bu yüzden etkili DDoS koruması, trafik sunucuya ulaşmadan önce, sağlayıcının ağında yapılır.
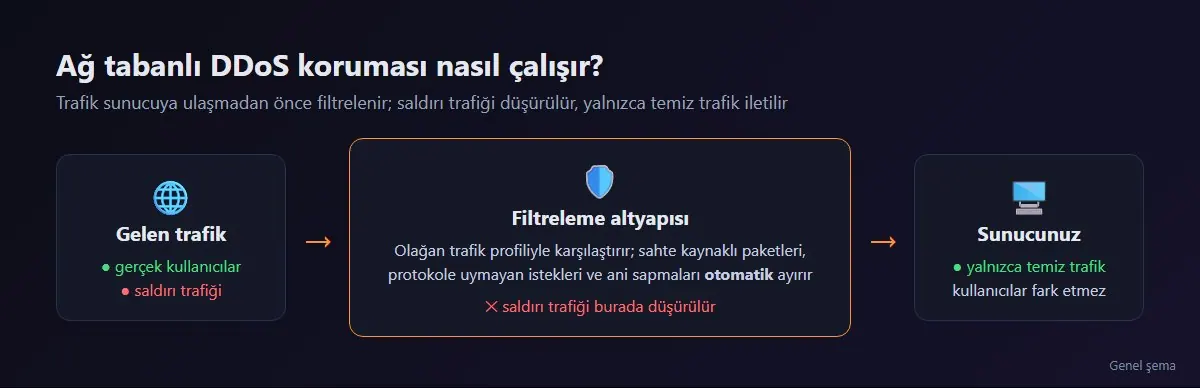
Ağ tabanlı korumanın genel işleyişi şöyledir:
- Sunucunuza gelen trafik, büyük kapasiteli bir filtreleme (scrubbing) altyapısından geçer.
- Sistem trafiğin olağan profilini bilir; ani sapmaları, sahte kaynaklı paketleri ve protokole uymayan istekleri otomatik olarak ayırır.
- Saldırı trafiği orada düşürülür, yalnızca temiz trafik sunucunuza ulaşır. İyi kurgulanmış bir korumada gerçek kullanıcılar bunu fark etmez.
Bir hizmet alırken sorulacak sorular: Koruma her zaman açık mı yoksa saldırı fark edilince mi devreye giriyor? Ek ücret var mı? Yalnızca ağ katmanını mı, oyun protokollerini de mi kapsıyor? Saldırı sırasında sizin bir şey yapmanız gerekiyor mu?
AnkSOFT'ta DDoS koruması
AnkSOFT'ta AnkArmor DDoS koruması, VDS sunucu, web hosting ve oyun sunucusu paketlerinde standart olarak gelir ve ek ücret istemez; İstanbul lokasyonlu dedicated sunucularda da donanımsal DDoS koruması dahildir. Koruma her zaman açıktır, saldırıları otomatik algılar ve sizin tarafınızda bir işlem gerektirmez. Oyun sunucularında koruma, oyun protokollerine göre ayarlanmıştır.
Ayrıntılar için DDoS Koruması sayfamıza, korumanın standart geldiği hizmetler için VDS, oyun sunucusu ve web hosting paketlerine bakabilirsiniz.
Kendi Tarafınızda Alabileceğiniz Önlemler
Ağ koruması hacim ve protokol saldırılarını durdurur. Uygulama katmanında ve genel dayanıklılıkta ise sizin ayarlarınız fark yaratır:
- Sunucunun gerçek IP adresini gizli tutun. Web sitesi kullanıyorsanız alan adınızı bir proxy ya da CDN arkasına aldıysanız sunucu IP'sini başka kayıtlarda (ör.
mailya daftpalt alan adı) açığa çıkarmayın. DNS kayıtlarını düzenlemeyi DNS kayıtları rehberimizde anlattık. - Gereksiz portları kapatın. Kullanmadığınız her açık port, saldırı yüzeyidir. Linux'ta UFW, Windows'ta Windows Güvenlik Duvarı ile yalnız ihtiyacınız olanları açın; adımlar Ubuntu sunucu güvenliği rehberimizde.
- Veritabanı, Redis gibi servisleri internete açmayın. Yalnızca
127.0.0.1üzerinde dinlesinler. - Web sunucunuzda istek sınırı (rate limit) koyun. Nginx'te
limit_req, Apache'de ilgili modüllerle tek bir IP'nin saniyede yapabileceği istek sayısını sınırlayın; özellikle giriş, arama ve API uçlarında. - Önbellek kullanın. Sık istenen sayfaları önbellekten sunmak, HTTP sellerinde veritabanının çökmesini önler.
- SYN cookies açık olsun. Linux'ta
sysctl net.ipv4.tcp_syncookiesdeğerinin1olduğunu kontrol edin; çoğu dağıtımda varsayılan olarak açıktır. - Kendi sunucunuzu başkalarına silah yapmayın. Açık DNS çözümleyici, açık NTP ya da internete açık memcached gibi servisler yansıtma saldırılarında kullanılır. Sunucunuzda bu servisler varsa yalnızca kendi ağınıza yanıt verecek şekilde ayarlayın.
- İzleyin ve kaydedin. Trafik ve kaynak grafikleri, bir saldırıyı ilk dakikada fark etmenizi ve sağlayıcıya somut bilgi vermenizi sağlar.
Saldırı Sırasında Ne Yapmalı?
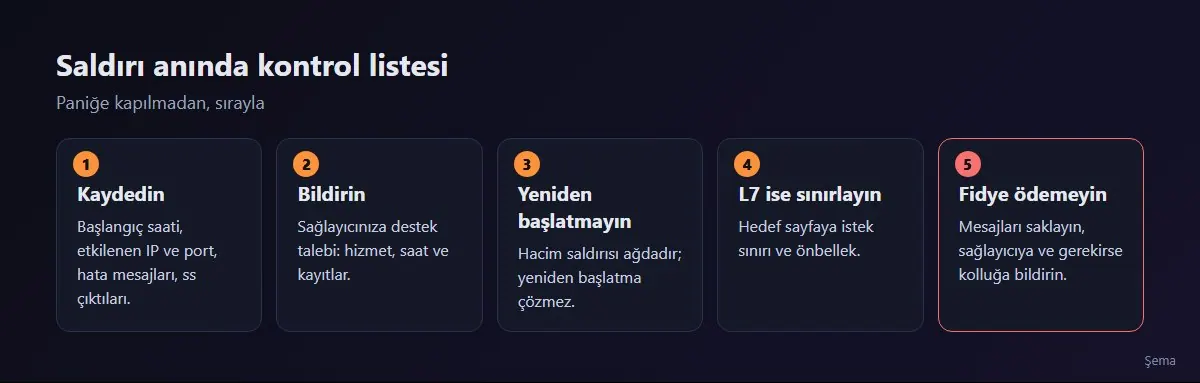
- Belirtileri kaydedin: Başlangıç saati, etkilenen IP ve port, aldığınız hata mesajları, ss veya Get-NetTCPConnection çıktıları.
- Sağlayıcınıza bildirin. Destek talebinize hizmetinizi, saldırının başladığı saati ve kayıtlarınızı ekleyin.
- Sunucuyu art arda yeniden başlatmayın. Hacim saldırısı ağda olduğu için yeniden başlatma bir şey çözmez, yalnızca açık işlemlerinizi yarıda keser.
- Uygulama katmanı saldırısıysa geçici önlemler alın: saldırının yoğunlaştığı sayfaya istek sınırı koyun, mümkünse o sayfayı geçici olarak önbellekten sunun.
- Fidye taleplerine ödeme yapmayın. "Ödemezseniz saldırıyı sürdüreceğiz" türü mesajlar sık görülür; ödeme saldırının biteceğini garanti etmez. Mesajları saklayın, sağlayıcınıza ve gerekirse kolluk kuvvetlerine bildirin.
- Saldırı bittikten sonra kayıtları inceleyin, sunucu IP'sinin nereden açığa çıktığını araştırın ve eksik önlemleri tamamlayın.
Sık Yapılan Hatalar
- DDoS'u sunucunun içindeki güvenlik duvarıyla durdurmaya çalışmak. Hattınız dolmuşsa sunucunun içindeki kural işe yaramaz.
- Her yavaşlamayı DDoS sanmak. Önce disk, bellek, işlemci ve uygulama günlüklerine bakın.
- Proxy kullanırken sunucu IP'sini başka bir DNS kaydında açık bırakmak.
- "Ücretsiz DDoS testi" sunan sitelere ve araçlara güvenmek. Bu hizmetlerin büyük kısmı yasa dışı saldırı servisleridir; kullanmak da suçtur.
- Saldırıdan sonra hiçbir şey değiştirmemek. Aynı açıktan ikinci saldırı daha kolay gelir.
Özet
- DDoS, çok sayıda kaynaktan gelen trafikle bir hizmetin erişimini kesme saldırısıdır; amaç veri çalmak değil, hizmeti durdurmaktır.
- Üç ana tür vardır: hacim tabanlı, protokol tabanlı ve uygulama katmanı saldırıları.
- Etkili koruma ağda, trafik sunucuya ulaşmadan önce yapılır; uygulama katmanında ise sizin ayarlarınız (istek sınırı, önbellek, kapalı portlar) belirleyicidir.
- Başkasına DDoS saldırısı yapmak TCK 244 kapsamında suçtur.
Kaynaklar
Sıkça Sorulan Sorular
DDoS nedir?
DDoS (Distributed Denial of Service, Dağıtık Hizmet Engelleme), çok sayıda cihazın aynı anda bir sunucuya, web sitesine ya da oyun sunucusuna istek veya veri göndererek onu gerçek kullanıcılara hizmet veremez hâle getirmesidir. Amaç veri çalmak değil, erişimi kesmektir.
DoS ile DDoS arasındaki fark nedir?
DoS tek bir kaynaktan yapılır ve kaynak IP adresi engellenince durur. DDoS ise botnet denen, çoğunlukla ele geçirilmiş bilgisayar, kamera ve modemlerden oluşan binlerce kaynaktan aynı anda gelir; bu yüzden tek tek IP engelleyerek durdurulamaz.
DDoS saldırısı türleri nelerdir?
Üç ana grup vardır: hattı trafikle dolduran hacim tabanlı saldırılar (UDP seli, yansıtma ve büyütme), bağlantı tablolarını dolduran protokol tabanlı saldırılar (SYN seli) ve gerçek kullanıcı isteklerine benzeyen isteklerle uygulamayı yoran uygulama katmanı saldırıları (HTTP seli).
DDoS saldırısı altında olduğumu nasıl anlarım?
Trafik birkaç saniyede onlarca kat artar, alışılmadık kaynaklardan ve tek bir adrese ya da porta yoğunlaşır, sunucu kaynakları boşken bile erişim kesilir ve oyun sunucusunda herkes aynı anda düşer. Linux'ta ss -s ve SYN-RECV bağlantı sayısı ilk teşhis için kullanılır.
DDoS'tan nasıl korunulur?
Etkili koruma, trafik sunucuya ulaşmadan önce sağlayıcının ağında yapılır; saldırı trafiği filtrelenir, temiz trafik iletilir. Kendi tarafınızda gereksiz portları kapatın, sunucu IP'sini gizli tutun, web sunucunuzda istek sınırı ve önbellek kullanın, veritabanı gibi servisleri internete açmayın.
DDoS saldırısı yapmak suç mu?
Evet. Başkasının bilişim sisteminin işleyişini engellemek ya da bozmak Türk Ceza Kanunu'nun 244. maddesinde suç olarak düzenlenmiştir ve bir yıldan beş yıla kadar hapis cezası öngörülür. Ücretli ya da ücretsiz saldırı servislerini kullanmak da bu kapsamdadır.