PHP, Node.js ve Next.js Kritik Güvenlik Açıkları (Ekim 2026): CVE-2026-111497 ve Güncelleme Rehberi
Ekim 2026'da PHP (CVE-2026-109618, CVE-2026-109619), Node.js (CVE-2026-111497 Brotli açığı dahil 10 CVE) ve Next.js'te (CVE-2026-96889 dahil) kritik açıklar duyuruldu. Sürüm kontrolü ve Ubuntu, AlmaLinux, cPanel, Windows, nvm, Docker ve npm ile güncelleme rehberi.
Ekim 2026'da PHP, Node.js ve Next.js'te kritik düzeyde güvenlik açıkları duyuruldu; bunların arasında Node.js'in Brotli çözücüsündeki CVE-2026-111497 de var. Düzeltmeler yayınlandı; yapmanız gereken, kullandığınız sürümün yamalı olup olmadığına bakmak ve değilse güncellemek. Bu rehberde hangi açıkların söz konusu olduğunu, kimlerin etkilendiğini, sürümünüzü nasıl kontrol edeceğinizi ve en sık kullanılan sistemlerde nasıl güncelleyeceğinizi adım adım anlatıyoruz.
Ne Oldu, Risk Ne?
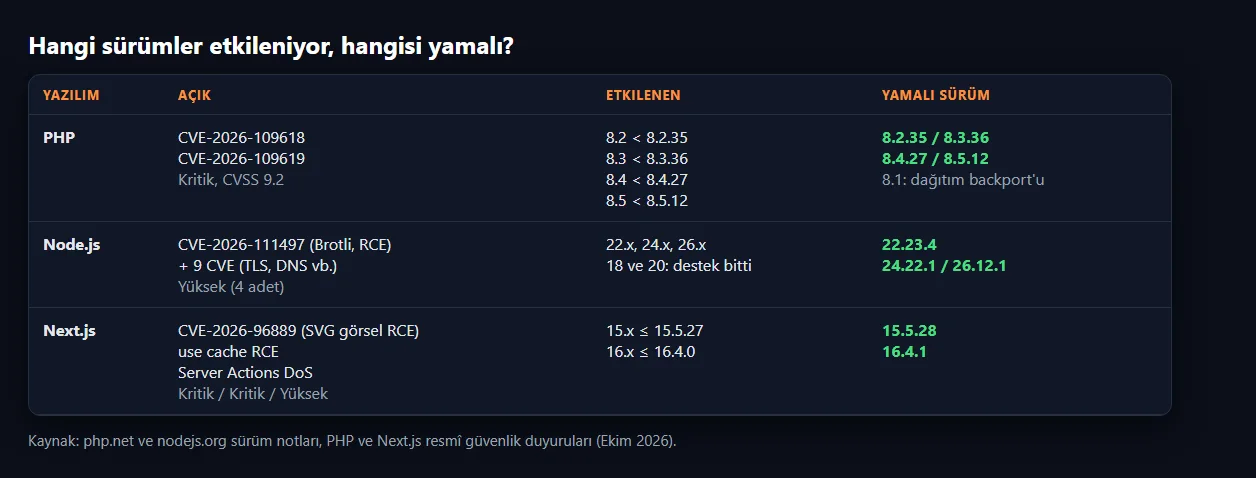
PHP (CVE-2026-109618 ve CVE-2026-109619)
PHP ekibi 22 Ekim 2026'da güvenlik düzeltmeleri içeren yeni sürümler yayınladı. İki açık da bellek yönetimiyle ilgili:
- CVE-2026-109618: PHP, bellek yetersizliği (OOM) durumunda işlemi aniden keser. Bu sırada yarım kalmış bir durum oluşabilir ve istek kapanırken geçersiz bellek işlenebilir.
- CVE-2026-109619: Bir isteğin bitmesinin ardından PHP'de eski isteğe ait bellek göstericileri (hata, oturum, nesne ya da eklenti durumu) temizlenmeden kalabilir; sonraki bir istek bunu kullanabilir.
Her ikisi de resmî duyuruda kritik (CVSS 9.2) olarak işaretlendi ve belirli koşullarda uzaktan kod çalıştırmaya yol açabileceği belirtiliyor. Bununla birlikte sömürü için özel koşullar gerekiyor (saldırı karmaşıklığı yüksek olarak değerlendirildi), yani "her PHP sitesi hemen ele geçirilir" demek doğru olmaz. Yine de ciddi bir açık olduğu için güncellemeyi geciktirmemenizi öneriyoruz.
Yamalı sürümler: PHP 8.2.35, 8.3.36, 8.4.27 ve 8.5.12 ve üzeri. PHP 8.1 için resmî yama dalı yoktur (destek süresi dolmuştur); 8.1 kullanıyorsanız işletim sisteminizin sağladığı yamalı paketi (backport) kullanın ya da desteklenen bir sürüme geçin. 8.0 ve daha eski sürümler de destek dışıdır.
Node.js (CVE-2026-111497 ve 9 CVE daha)
Node.js ekibi 21 Ekim 2026'da 10 güvenlik açığı için yeni sürümler yayınladı; Node.js bunların 4'ünü yüksek, 3'ünü orta, 3'ünü düşük olarak sınıflandırıyor:
- CVE-2026-111497 (yüksek): Brotli sıkıştırma çözücüsünde sınır dışı bellek yazımı. Güvenilmeyen bir kaynaktan gelen Brotli verisi açılırken (örneğin kullanıcının gönderdiği ya da dışarıdan indirilen sıkıştırılmış içerik) bellek bozulabilir ve duyuruya göre uzaktan kod çalıştırma mümkün olabilir. Uygulamanız Brotli ile sıkıştırılmış veri işlemiyorsa riskiniz daha düşüktür; ama bunu garanti etmek zordur, o yüzden güncelleyin.
- TLS ve DNS ile ilgili yüksek seviyeli üç açık: sertifika ana makine adı doğrulamasının (hostname) atlatılabilmesi (CVE-2026-105483, CVE-2026-106069) ve
dns.resolveiçinde NUL karakterli adların kesilmesi (CVE-2026-105482). - Orta ve düşük seviyeli diğer açıklar arasında rastgele sayı üretiminde tekrar (CVE-2026-106074), keep-alive bağlantı işleme ve Permission Model (izin modeli) ile ilgili sorunlar var.
Yamalı sürümler: Node.js 22.23.4, 24.22.1 ve 26.12.1 ve üzeri. Node.js 18 ve 20 destek dışıdır (EOL); bu sürümlere yama gelmez, 22 veya 24 LTS'e geçmeniz gerekir. Temmuz (29 Temmuz) ve Haziran 2026'da da güvenlik sürümleri yayınlanmıştı (Temmuz'da 11 CVE, yamalı 22.23.2 / 24.18.1 / 26.5.1); güncel sürüme geçtiğinizde bunların düzeltmeleri de dahildir.
Dağıtım paketi notu: Node.js'i Debian/Ubuntu paketinden kurduysanız ve Node sistemdeki libbrotli kütüphanesini kullanıyorsa, sistem paketini de güncelleyin (libbrotli1). Resmî ikili dosyalarla, nvm ile ya da NodeSource ile kurulan Node kendi içinde gelir. CloudLinux/cPanel'in alt-nodejs paketleri de güncellendi.
Next.js ve React
Next.js tarafında Temmuz 2026'da dokuz açık için güvenlik sürümü yayınlandı. 14 Ekim 2026'da ise üç ek açık için 16.4.1 ve 15.5.28 sürümleri çıktı:
- Görsel optimizasyonu (SVG) ile uzaktan kod çalıştırma (CVE-2026-96889, kritik): Görsel optimizasyonunda kullanılan alt bir kütüphanedeki bellek hatası, glibc tabanlı Linux üzerinde kod çalıştırmaya yol açabiliyor. Geçici önlem olarak Next.js'in kullandığı
sharpsürümünün 0.35.5 veya üzeri olması yeterli; Next.js'i güncellediğinizde bu otomatik gelir. use cacheile uzaktan kod çalıştırma (kritik): Cache Components kullanan App Router uygulamalarını (Next.js 16.x) etkiliyor. Bilinen bir geçici çözüm yok; güncelleme gerekiyor. Bu açık için henüz CVE numarası atanmamıştır, yalnızca duyuru numarası vardır.- Server Actions ile hizmet engelleme (yüksek): App Router'da en az bir Server Action kullanan uygulamalar, özel hazırlanmış isteklerle yüksek CPU kullanımına sürüklenip yanıt veremez hale gelebilir. Pages Router kullanan ya da Server Action kullanmayan uygulamalar etkilenmez.
Yamalı sürümler: Next.js 16.4.1 (16.x) ve 15.5.28 (15.x). Temmuz güvenlik sürümlerindeki düzeltmeler de bu sürümlerde bulunur. Next.js 14 ve daha eski sürümlerin yama dalı yoktur; 15.5.28'e geçmeniz gerekir. React Server Components paketleri için de yamalı sürümler (19.0.9, 19.1.10, 19.2.9 ve 19.3.1) yayınlandı; Next.js'i güncellerken react ve react-dom paketlerini de güncel tutun.
Bu sizi ilgilendiriyor mu?
- Web siteniz PHP ile çalışıyorsa (WordPress, WHMCS, Laravel, özel yazılım): PHP açığı sizi ilgilendirir.
- Node.js uygulamanız varsa (Express, NestJS, bot, API, Discord botu vb.): Node.js açıkları sizi ilgilendirir.
- Next.js ile yazılmış bir uygulamanız varsa: Next.js açıkları sizi ilgilendirir (Next.js de Node.js üzerinde çalışır; ikisini de güncellemeniz gerekir).
- Bunların hiçbirini kullanmıyorsanız (örneğin yalnızca oyun sunucusu çalıştırıyorsanız) bu yazıdaki işlemlerden hiçbirini yapmanız gerekmez.
Kim Neyi Güncellemeli?
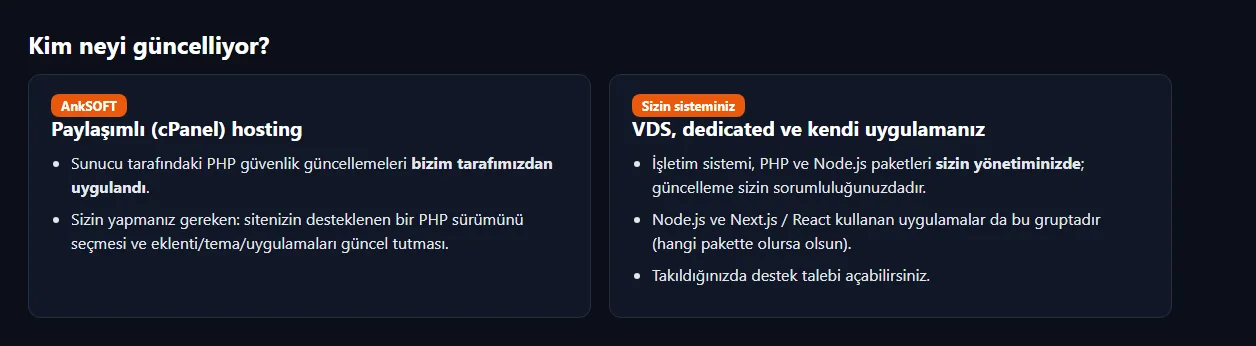
- Paylaşımlı hosting (cPanel) müşterilerimiz: Sunucularımızdaki gerekli PHP güvenlik güncellemelerini uyguladık, sizin ayrıca bir işlem yapmanıza gerek yok. Yalnızca sitenizin desteklenen bir PHP sürümünü kullandığından emin olun (aşağıda anlatıyoruz) ve WordPress gibi yazılımlarınızı, eklenti ve temalarınızı güncel tutun.
- VDS, dedicated sunucu ve kendi uygulamasını çalıştıran müşterilerimiz: Bu sistemlerin yönetimi sizdedir; dolayısıyla PHP, Node.js ve uygulama paketlerinizin güncellenmesi sizin sorumluluğunuzdadır. Bu rehber tam olarak bunun için yazıldı.
- Node.js ve Next.js uygulaması çalıştıran herkes: Uygulamanız hangi hizmette çalışırsa çalışsın bağımlılıklar projenizin içindedir ve güncelleme sizin tarafınızdan yapılmalıdır.
Güncellemede takılırsanız ya da yardım isterseniz destek talebi açabilirsiniz.
PHP Sürümünüzü Nasıl Kontrol Edersiniz?
Komut satırından (VDS / dedicated)
php -v
Çıktıdaki sürüm numarasını yamalı sürümle karşılaştırın. Web sunucunuz PHP-FPM kullanıyorsa komut satırındaki PHP ile sitenizi çalıştıran PHP farklı olabilir; FPM sürümünü de kontrol edin (örneğin php-fpm8.4 -v).
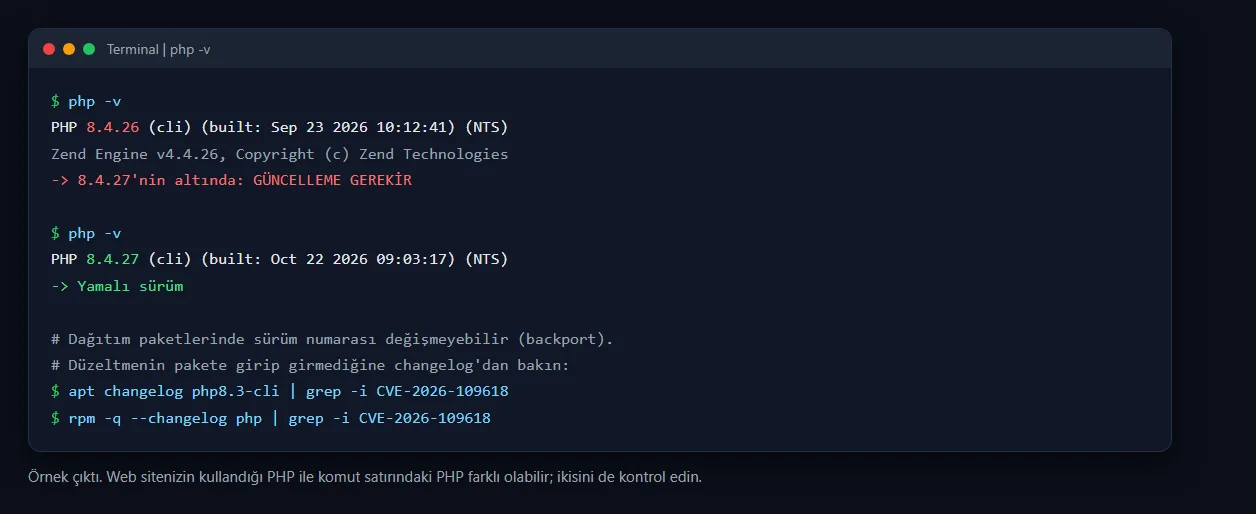
Önemli: Ubuntu, Debian, AlmaLinux ve Rocky gibi dağıtımlar güvenlik düzeltmelerini eski sürüm numarasının üzerine backport eder. Yani 8.3.6-0ubuntu0.24.04.x gibi görünen bir sürüm, numarası küçük olsa da yamalı olabilir. Emin olmak için paketin değişiklik kaydında CVE numarasını arayın:
# Ubuntu / Debian
apt changelog php8.3-cli | grep -i CVE-2026-109618

# AlmaLinux / Rocky / RHEL
rpm -q --changelog php | grep -i CVE-2026-109618
Satır çıkıyorsa düzeltme paketinizde var demektir. Çıkmıyorsa önce güncellemeleri yükleyip tekrar deneyin.
Hosting panelinden
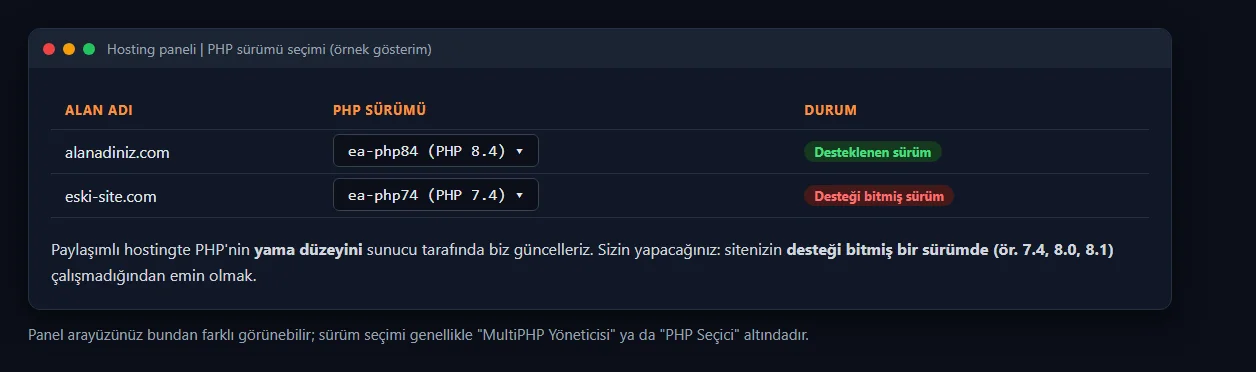
- cPanel: Hesabınızdaki MultiPHP Yöneticisi ya da PHP Seçici sayfasında her alan adı için seçili PHP sürümü görünür. 7.4, 8.0 ve 8.1 gibi desteği bitmiş sürümleri kullanıyorsanız desteklenen bir sürüme (8.3 veya 8.4) geçin ve sitenizi test edin.
- Plesk: Alan adı > PHP Ayarları sayfasında sürüm görünür. Sunucudaki PHP paketleri için Plesk Installer'ı kullanın.
- aaPanel: Uygulama Mağazası > PHP > Ayarlar bölümünde kurulu sürümler listelenir; güncelleme düğmesi aynı yerdedir.
- CyberPanel: sitenin yönetim sayfasından PHP sürümünü seçersiniz; PHP paketleri (
lsphp*) sunucu paket yöneticisiyle güncellenir.
PHP Nasıl Güncellenir?
İşleme başlamadan önce sitelerinizi ve veritabanınızı yedekleyin. Güncellemeden sonra PHP servisini yeniden başlatmayı unutmayın; yeniden başlatılmayan servis eski sürümle çalışmaya devam eder.
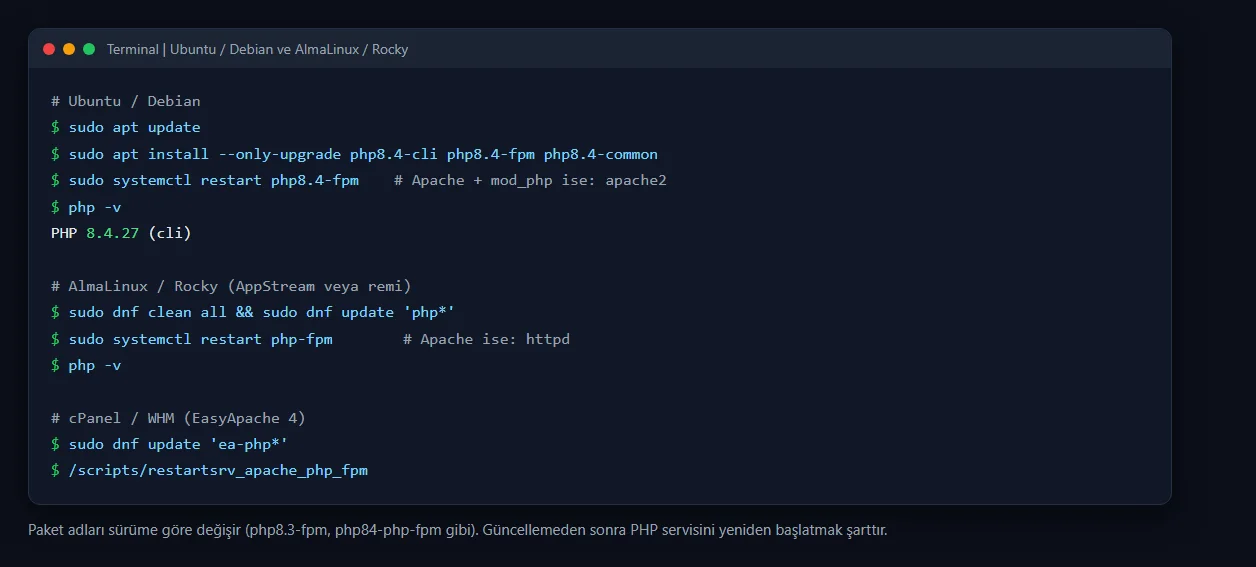
Ubuntu / Debian
sudo apt update
sudo apt install --only-upgrade php8.4-cli php8.4-fpm php8.4-common
sudo systemctl restart php8.4-fpm
php -v
Paket adlarındaki 8.4 yerine kendi sürümünüzü yazın (apt list --installed | grep php ile görebilirsiniz). Apache ile mod_php kullanıyorsanız sudo systemctl restart apache2 çalıştırın. Ubuntu'da farklı PHP sürümleri için yaygın kullanılan ondrej/php deposunu ekleyebilirsiniz (sudo add-apt-repository ppa:ondrej/php). Debian'da aynı sağlayıcının deb.sury.org deposu kullanılır; kurulum talimatı deponun kendi sayfasındadır.
AlmaLinux / Rocky Linux
sudo dnf clean all
sudo dnf update 'php*'
sudo systemctl restart php-fpm
php -v
PHP'yi remi deposundan kurduysanız aynı komut remi paketlerini günceller. AppStream modülü kullanıyorsanız (dnf module list php) güncelleme dağıtım ekibinin yamalarını backport olarak getirir; sürüm numarası çok değişmeyebilir, bu yüzden yukarıdaki changelog kontrolünü yapın. Apache kullanıyorsanız httpd servisini de yeniden başlatın.
cPanel / WHM (EasyApache 4)
sudo dnf update 'ea-php*'
/scripts/restartsrv_apache_php_fpm
Eski sistemlerde dnf yerine yum kullanılır. Desteği biten sürümler (ör. ea-php74) güncelleme almaz; siteleri desteklenen bir sürüme taşımanız gerekir.
Windows Server
- windows.php.net/download adresinden sürümünüze uygun (IIS için Non Thread Safe, Apache için Thread Safe) yamalı ZIP dosyasını indirin.
- Mevcut PHP klasörünün yedeğini alın;
php.inidosyanızı yeni klasöre kopyalayın. - Yeni dosyaları PHP klasörüne çıkarın.
- IIS için
iisreset, Apache için ilgili servisi yeniden başlatın. - PowerShell'de
php -vile sürümü doğrulayın.
Güncelleme hemen yapılamıyorsa geçici önlemler
Resmî duyuruya göre tek tam çözüm güncellemedir; aşağıdakiler yalnızca riski azaltır. Değişiklikten sonra PHP-FPM veya Apache'yi yeniden başlatın.
; php.ini (cPanel'de MultiPHP INI Editörü)
session.upload_progress.enabled = 0
fatal_error_backtraces = 0     ; yalnızca PHP 8.5
post_max_size = 8M             ; uygulamanıza uygun, mümkün olduğunca düşük
max_input_nesting_level = 16
- Uygulamanız dosya yükleme (multipart form) kullanmıyorsa, bu tür istekleri web sunucusu ya da güvenlik duvarı katmanında engelleyin.
- Hata ve zaman aşımı gibi saldırgan tarafından tetiklenebilecek durumları azaltın.
- Sürece sıkı bir adres alanı sınırı (
RLIMIT_AS,RLIMIT_DATA) koymayın; resmî duyuru bunun açık yolunu tetikleyebileceğini belirtiyor.
Node.js Sürümünüzü Nasıl Kontrol Eder ve Güncellersiniz?
node -v
Çıktı v22.23.4, v24.22.1, v26.12.1 veya daha yeniyse yamalısınız. v18, v20 ya da daha eski bir sürüm görüyorsanız yama yoktur; 22 veya 24 LTS'e geçin ve uygulamanızı test edin.
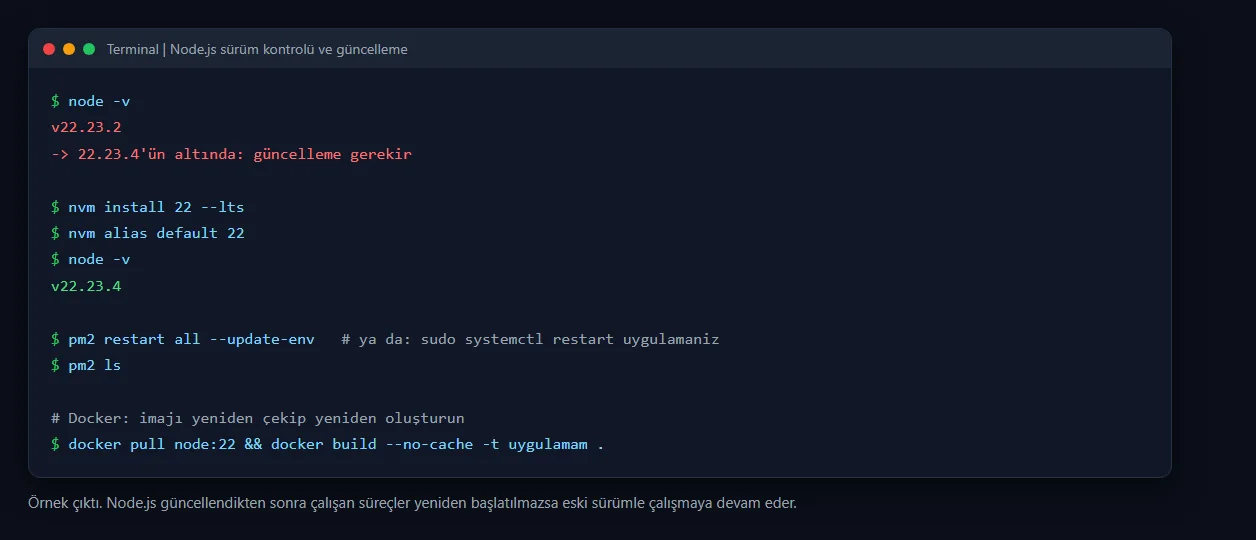
- nvm ile kurulduysa:
nvm install 22 --lts(ya danvm install 24), ardındannvm alias default 22venode -v. - NodeSource deposuyla (Ubuntu/Debian): NodeSource'un 22.x ya da 24.x kurulum betiğini çalıştırdıktan sonra
sudo apt update && sudo apt install --only-upgrade nodejs. - NodeSource deposuyla (AlmaLinux/Rocky): depoyu ekledikten sonra
sudo dnf update nodejs. - Dağıtımın kendi paketi (apt/dnf):
sudo apt update && sudo apt upgradeya dasudo dnf update; sistemlibbrotlipaketinin de güncellendiğinden emin olun. Dağıtım paketlerinde sürüm numarası geride görünebilir; changelog'da CVE-2026-111497 satırına bakın. - cPanel "Setup Node.js App": uygulamanızı açıp Node.js version alanından 22 veya 24'ü seçin ve Restart deyin. Sunucudaki
alt-nodejspaketleri güncellendi, ancak uygulamanızın sürümünü sizin seçmeniz gerekir. - Windows Server: nodejs.org adresinden güncel LTS için MSI paketini indirip çalıştırın; kurulum eski sürümün üzerine yazar. Ardından servisi veya uygulamayı yeniden başlatın.
- Docker:
docker pull node:22(ya da kullandığınız etiket) ve imajıdocker build --no-cacheile yeniden oluşturup kapsayıcıyı yeniden başlatın. Yalnızcadocker pullyapmak çalışan kapsayıcıyı güncellemez. - Her durumda: Node'u güncelledikten sonra
pm2 restart all --update-envya dasudo systemctl restart uygulamanizile süreçleri yeniden başlatın; yeniden başlatılmayan süreç eski sürümle çalışır.
Güncelleme hemen yapılamıyorsa: bilinen bir geçici çözüm yoktur; mümkün olduğunca güvenilmeyen kaynaklardan gelen sıkıştırılmış (Brotli) veriyi işlemeyin ve uygulamanızı internete doğrudan açmak yerine güvenlik duvarı/ters vekil sunucu arkasında tutun.
Next.js Sürümünüzü Nasıl Kontrol Edersiniz?
Projenizin klasöründe:
npm ls next react react-dom sharp
package.json içindeki "next" satırına da bakabilirsiniz; ancak asıl yüklü sürümü npm ls (ya da package-lock.json) gösterir. ^16.2.0 gibi aralıklar, kilit dosyasında eski bir sürüme sabit kalmış olabilir.
Hangi açıklardan etkilendiğinizi hızlıca anlamak için:
- Next.js 15.5.27 ve altı ya da 16.4.0 ve altı ise güncelleme gerekir.
- Görsel optimizasyonu (
next/image) kullanıyorsanız SVG açığı sizi ilgilendirir. - App Router'da
"use server"(Server Action) varsa hizmet engelleme açığı sizi ilgilendirir. - Cache Components /
"use cache"kullanıyorsanız kod çalıştırma açığı sizi ilgilendirir.
Next.js Nasıl Güncellenir?
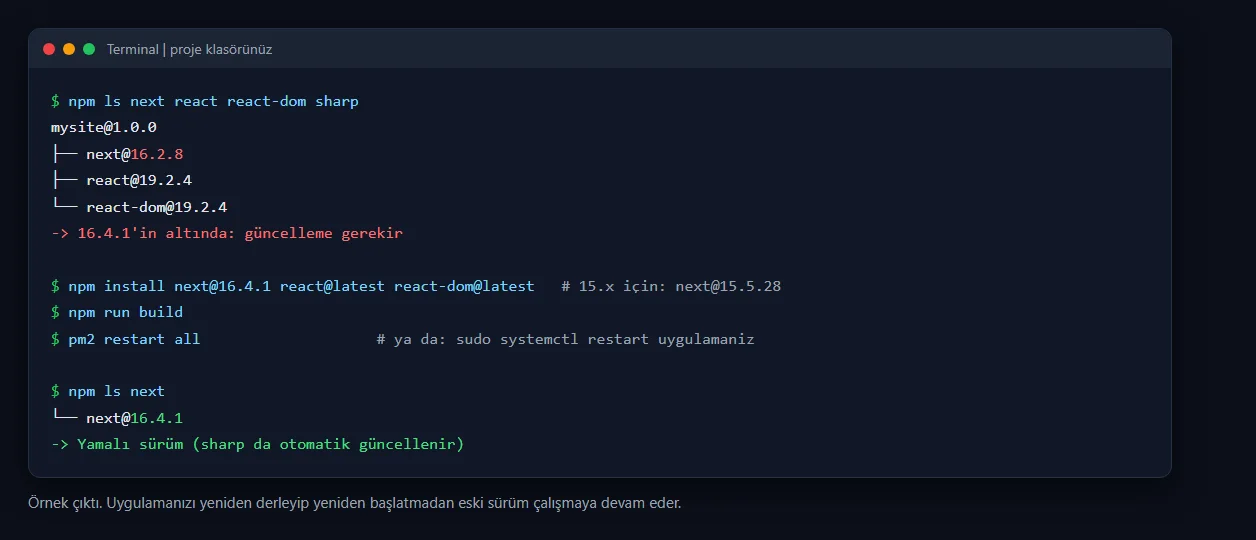
npm install next@16.4.1 react@latest react-dom@latest   # 16.x için
npm install next@15.5.28 react@latest react-dom@latest  # 15.x için
npm run build
pm2 restart all          # ya da: sudo systemctl restart uygulamaniz
npm ls next
- Derleme ve yeniden başlatma şarttır. Yalnızca paketi güncelleyip uygulamayı yeniden başlatmazsanız eski sürüm çalışmaya devam eder.
react@latestbüyük sürüm atlatırsanpm install next@16.4.1 react@19 react-dom@19gibi sürüm aralığını kendiniz belirleyin ve sitenizi test edin.- Üretim ortamında güncellemeden önce kısa bir test yapın; özellikle 14'ten 15'e geçişte değişiklikler olduğu için hazırlıklı olun.
sharppaketini kendiniz sabitlediyseniz (package.jsoniçinde ya daoverridesile) 0.35.5 ve üzerine çıkarın.- Uygulamanızı Docker ile çalıştırıyorsanız imajı önbelleği temizleyerek (
docker build --no-cache) yeniden oluşturun.
Vercel, Netlify ve benzeri platformlar
Bu platformlarda uygulamanın bağımlılıkları yine sizin projenizdedir: package.json dosyanızdaki sürümü yamalı sürüme yükseltin, kilit dosyasını (package-lock.json) güncelleyin ve yeniden dağıtım (deploy) yapın. Platformlar kendi katmanlarında ek koruma uygulayabilir, ancak bunu tek başına yeterli saymayın; asıl düzeltme sürüm güncellemesidir.
En Sık Hatalar
- PHP'yi güncelleyip servisi yeniden başlatmamak.
php -vyeni sürümü gösterse de PHP-FPM/Apache eski sürümle çalışıyor olabilir. - Yalnızca komut satırı PHP sürümüne bakmak. Siteniz farklı bir PHP-FPM havuzunda çalışabilir.
- Node.js'i güncelleyip uygulamayı yeniden başlatmamak. Çalışan süreç eski sürümle devam eder.
- Node 20'de kalmak. Node.js 18 ve 20 destek dışıdır; yama almaz.
- Dağıtım paketinde sürüm numarasına bakıp "güncel değil" sanmak. Backport edilmiş düzeltmeler için changelog'a bakın.
- Next.js paketini güncelleyip yeniden derlememek.
next buildve yeniden başlatma yapılmadıkça değişiklik canlıya geçmez. package-lock.jsoneski kaldığı için eski sürümün geri gelmesi. Kilit dosyasını da depoya gönderin.- Güncellemeden önce yedek almamak. Her zaman önce yedek alın.
En Sık Sorulanlar
Paylaşımlı hostingim var, bir şey yapmam gerekiyor mu? Sunucu tarafındaki PHP güvenlik güncellemelerini biz uyguladık. Sitenizin desteklenen bir PHP sürümünü kullandığından ve yazılımlarınızın güncel olduğundan emin olmanız yeterli.
VDS'im var ama web sitesi çalıştırmıyorum, etkilenir miyim? PHP, Node.js ya da Next.js çalıştırmıyorsanız bu açıklar sizi ilgilendirmez. Yine de işletim sisteminizi düzenli güncellemenizi öneririz.
Güncellemeyi yapamıyorum, yardım alabilir miyim? Evet, destek talebi açın; hizmetinize ve sorununuza göre yol göstereceğiz.
Sürüm kontrolü ve güncelleme birkaç dakikanızı alır; gecikmenin bedeli ise çok daha yüksek olabilir. Bugün sistemlerinizi kontrol etmenizi öneririz.
Sıkça Sorulan Sorular
PHP açıkları (CVE-2026-109618 ve CVE-2026-109619) hangi sürümleri etkiliyor?
PHP 8.2.35, 8.3.36, 8.4.27 ve 8.5.12 sürümlerinin altındaki sürümler etkilenir. Bu sürümler ve üzeri yamalıdır. PHP 8.1 ve daha eski sürümler destek dışıdır; bu sürümleri kullanıyorsanız işletim sisteminizin backport edilmiş yamalı paketini kullanın ya da desteklenen bir sürüme geçin.
PHP sürümümün yamalı olup olmadığını nasıl anlarım?
Komut satırında php -v ile sürümü kontrol edin ve web siteniz PHP-FPM kullanıyorsa FPM sürümüne de bakın. Ubuntu, Debian, AlmaLinux ve Rocky gibi dağıtımlar düzeltmeleri backport ettiği için sürüm numarası düşük görünse de paket yamalı olabilir; apt changelog paket-adi veya rpm -q --changelog php çıktısında CVE-2026-109618 satırını arayın.
Node.js için yamalı sürümler hangileri ve CVE-2026-111497 nedir?
CVE-2026-111497, Node.js'in Brotli sıkıştırma çözücüsündeki sınır dışı bellek yazımı açığıdır; Node.js bunu yüksek olarak sınıflandırır ve güvenilmeyen Brotli verisi açılırken kod çalıştırmaya yol açabileceğini belirtir. 21 Ekim 2026 güvenlik sürümüyle 9 açık daha (TLS, DNS vb.) kapatıldı. Yamalı sürümler Node.js 22.23.4, 24.22.1 ve 26.12.1'dir. Node.js 18 ve 20 destek dışıdır, yama almaz; 22 veya 24 LTS'e geçin.
Node.js sürümümü nasıl kontrol edip güncellerim?
node -v ile sürümü görün. nvm kullanıyorsanız nvm install 22 --lts, NodeSource deposu kullanıyorsanız apt veya dnf ile nodejs paketini güncelleyin; cPanel'de Setup Node.js App ekranından sürümü 22 veya 24 seçip uygulamayı yeniden başlatın; Windows'ta güncel LTS MSI paketini kurun; Docker'da node:22 imajını yeniden çekip imajı yeniden oluşturun. Güncellemeden sonra pm2 veya systemd ile uygulamayı yeniden başlatmayı unutmayın.
Next.js için yamalı sürümler hangileri?
Next.js 16.x için 16.4.1, 15.x için 15.5.28 ve üzeri sürümler yamalıdır. 14 ve daha eski sürümlerin yama dalı yoktur; 15.5.28'e geçmeniz gerekir. Güncellemeden sonra uygulamayı yeniden derleyip (npm run build) yeniden başlatmanız şarttır.
Güncellemeyi hemen yapamıyorsam ne yapabilirim?
PHP için tek tam çözüm güncellemedir; geçici olarak session.upload_progress.enabled=0 yapabilir, PHP 8.5'te fatal_error_backtraces=0 kullanabilir, post_max_size ve max_input_nesting_level değerlerini düşürebilir ve dosya yüklemesi kullanmıyorsanız multipart istekleri web sunucusu ya da güvenlik duvarında engelleyebilirsiniz. Next.js'te SVG açığı için sharp paketinin 0.35.5 veya üzeri olması geçici önlemdir; diğer iki açık için bilinen bir geçici çözüm yoktur.
Paylaşımlı hosting müşterisiyim, bir şey yapmam gerekiyor mu?
Sunucularımızdaki gerekli PHP güvenlik güncellemelerini uyguladık. Sitenizin desteklenen bir PHP sürümünü (ör. 8.3 veya 8.4) kullandığından ve WordPress gibi yazılımlarınızın, eklenti ve temalarınızın güncel olduğundan emin olmanız yeterlidir. Kendi Next.js uygulamanız varsa onu ayrıca güncellemeniz gerekir.
VDS veya dedicated sunucuda güncellemeyi kim yapar?
VDS ve dedicated sunucularda işletim sistemi ve üzerindeki PHP, Node.js ve uygulama paketlerinin güncellenmesi müşterinin sorumluluğundadır. Güncelleme sırasında yardım isterseniz destek talebi açabilirsiniz.